
Contexte et qualification des alertes sécurité
Scénario illustratif, sans client nommé
La qualification d’une alerte sécurité demande de rapprocher plusieurs indices. La préparation peut organiser ce contexte pour l’analyste, mais doit conserver les informations manquantes et les explications alternatives, sans annoncer une compromission sur un signal isolé.
- Accès limités
- Indices traçables
- Décision de l’analyste
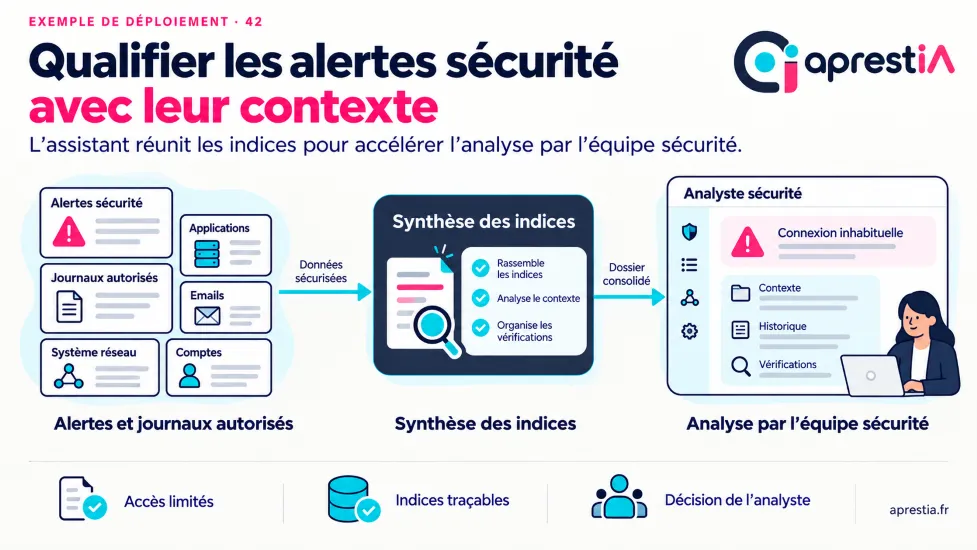
- 1Alertes + journaux autorisés
- 2Synthèse des indices
- 3Analyste sécurité
De quoi il s’agit
Le problème, le déroulement et un exemple.
Le problème à résoudre
Les analystes doivent rapprocher plusieurs traces avant de comprendre une alerte et décider des investigations utiles.
Le fonctionnement proposé
Connecteurs aux sources autorisées, contrôles déterministes et synthèse ou préparation d’actions selon le cas.
Le schéma relie les étapes suivantes : Alertes + journaux autorisés → Synthèse des indices → Analyste sécurité.
- Réunir les informations du périmètre retenu : Alertes + journaux autorisés. Vérifier leur origine, leur actualité et les identifiants nécessaires au rapprochement.
- Contrôler les données et les règles avant le traitement. Les informations absentes ou ambiguës sont signalées pour être complétées.
- Préparer le traitement prévu : Synthèse des indices. Les éléments utiles restent reliés aux données d’entrée pour permettre la vérification.
- Présenter le résultat et les exceptions au bon interlocuteur : Analyste sécurité. Le circuit retenu précise ce qui peut être confirmé ou doit être corrigé.
- Enregistrer le statut confirmé et suivre les retours. Conserver les journaux sources et revenir au traitement habituel si le workflow échoue.
Un exemple concret
Une synthèse relie les indices disponibles à leurs journaux sources pour préparer l’examen de l’analyste.
Les bénéfices recherchés
- Regrouper le contexte utile à l’analyse
- Mieux suivre les erreurs, corrections et reprises
- Disposer d’un suivi partagé sur les points du visuel : accès limités, indices traçables, décision de l’analyste.
Avant de commencer
Prérequis, données et points d’attention.
Les prérequis à préparer
- Décrire les sources de référence, les identifiants et les accès techniques nécessaires au seul périmètre retenu.
- Préparer les données du scénario : Alertes + journaux autorisés.
- Choisir un échantillon représentatif comprenant des cas habituels et des cas incomplets pour tester les règles et les reprises.
Les points à savoir
- Éviter toute action de blocage irréversible sans règles et autorisations explicites.
- Toute écriture ou action technique doit être encadrée par des autorisations et des journaux exploitables.
- Conserver les journaux sources et revenir au traitement habituel si le workflow échoue.
Le contrôle métier est confié au rôle suivant : Analyste sécurité. Éviter toute action de blocage irréversible sans règles et autorisations explicites. Les résultats sont vérifiés dans le circuit prévu avant une diffusion ou une action qui engage l’entreprise.
Les données à structurer pour ce cas
Le cadrage technique doit décrire les sources, les opérations autorisées et la manière de reconnaître un événement ou un enregistrement. Les comptes utilisés ont besoin des seuls accès nécessaires au périmètre. Identifier également les journaux utiles au contrôle, les règles de transformation et les situations où une action doit être refusée. Les données de test doivent représenter les formats et erreurs rencontrés dans l’environnement réel. Un connecteur disponible ne prouve pas que tous les champs ou opérations nécessaires sont utilisables sans adaptation.
| Information à préparer | Contrôle à prévoir |
|---|---|
| Alerte | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| identifiant des traces | Rapprocher la référence de l’enregistrement concerné et vérifier les homonymes ou doublons avant d’associer les informations de plusieurs sources. |
| système | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| indices disponibles | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| chronologie | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| interprétations à confirmer | Vérifier l’événement qui établit cet état ; conserver la différence entre une proposition, un accord reçu et une opération effectivement réalisée. |
Un cas particulier à anticiper
Une même activité peut correspondre à un usage autorisé ou à un événement à investiguer selon son contexte. La synthèse doit exposer les indices et les informations absentes. Elle ne doit pas déclarer une compromission sur la seule base d’un signal isolé.
Le projet
Outils, pilote, contrôles et suivi.
Le déploiement dans vos outils
Les connexions possibles pour ce scénario concernent : Gestion des tickets ou alertes, Journaux autorisés, Base de procédures. Leur disponibilité et les opérations autorisées sont vérifiées pendant le cadrage.
Tester des alertes déjà examinées et des contextes similaires mais différents permet de vérifier les indices. Une source indisponible est incluse dans l’essai. La revue confronte chaque affirmation importante à une trace accessible et correctement rattachée.
Les indicateurs de suivi
Le suivi peut porter sur les indicateurs suivants : alertes examinées, faux positifs confirmés, sources manquantes. Relever une situation de départ, puis comparer des dossiers de complexité comparable pendant le pilote. Les retours de l’équipe aident à décider quels réglages conserver.
Dérouler le pilote avec l’équipe métier
Les alertes sont reliées aux traces autorisées et à leur chronologie. Les indices cités renvoient aux journaux consultables. La synthèse distingue ce qui est constaté, ce qui est interprété et ce qui nécessite encore une investigation.
Les contrôles de réception
Utiliser des alertes déjà examinées par les analystes et vérifier la fidélité des indices cités. Tester aussi une source inaccessible pour confirmer que ce manque est affiché et ne produit pas une conclusion artificiellement rassurante.
L’analyste retrouve les sources et peut vérifier les limites de la proposition. Une trace inaccessible doit être signalée. Le rapport ne doit pas devenir artificiellement rassurant parce qu’une donnée nécessaire à l’examen n’a pas été obtenue.
- La personne chargée de la revue peut-elle retrouver la source et expliquer la proposition ?
- Un refus, une information absente ou un changement après préparation produit-il l’état prévu ?
- La reprise d’un dossier interrompu conserve-t-elle les confirmations utiles sans recréer une action déjà réalisée ?
Organiser le suivi au quotidien
Observer les indices fidèlement repris, les interprétations corrigées et les sources manquantes. Les faux positifs doivent être établis par la revue, pas présumés par le résumé. Le temps d’analyse reste lié à la qualité du contexte réellement disponible.
Les responsables sécurité définissent le périmètre et les autorisations. L’analyste confirme l’interprétation et les investigations utiles. Les actions techniques éventuelles suivent leur circuit distinct, avec les paramètres et responsabilités nécessaires à une exécution autorisée.
Questions fréquentes
Les réponses courtes.
Quelles traces utiliser pour contextualiser une alerte sécurité ?
Préparer les éléments suivants : Alerte, identifiant des traces, système, indices disponibles, chronologie et interprétations à confirmer. Éviter toute action de blocage irréversible sans règles et autorisations explicites. L’équipe confirme les versions et le périmètre à retenir avant l’essai.
Qui confirme l’interprétation des indices ?
Les responsables sécurité définissent le périmètre et les autorisations. L’analyste confirme l’interprétation et les investigations utiles. Éviter toute action de blocage irréversible sans règles et autorisations explicites.
Comment tester une synthèse d’alerte sécurité ?
Utiliser des alertes déjà examinées par les analystes et vérifier la fidélité des indices cités. La revue confronte chaque affirmation importante à une trace accessible et correctement rattachée. Les résultats sont rapprochés des indicateurs retenus : Alertes examinées, Faux positifs confirmés, Sources manquantes.
L’outil peut-il déclencher une action de sécurité ?
La préparation du contexte et l’exécution d’une action sont deux périmètres distincts. Une action éventuelle doit suivre des règles, habilitations et possibilités de reprise définies avec les responsables, au-delà de la seule synthèse de l’alerte.
Quels facteurs influencent le coût de préparation du contexte sécurité ?
Le nombre de sources, leurs formats et les droits de consultation influencent le périmètre. Les accès et règles de conservation doivent être examinés. La préparation de contexte se distingue d’une orchestration d’actions qui ajouterait des contrôles d’exécution spécifiques.
Peut-on séparer la synthèse des actions de blocage ?
La synthèse peut rester en lecture seule. Une éventuelle action de blocage demande des règles et habilitations propres. Le cadrage vérifie cette séparation pour que la compréhension d’une alerte ne donne pas implicitement le droit de modifier un système.
Autres exemples
Étudier ce processus dans votre entreprise
Échangeons sur le processus « contexte et qualification des alertes sécurité » : outils utilisés, données disponibles et premières vérifications à prévoir dans votre organisation.