
IA en environnement cloud privé
Scénario illustratif, sans client nommé
Une IA en environnement privé doit être étudiée à partir des données et opérations nécessaires aux usages. Le qualificatif privé ne remplace pas la description des flux, des droits et des responsabilités d’exploitation de la solution réellement retenue.
- Hébergement choisi
- Accès contrôlés
- Flux documentés
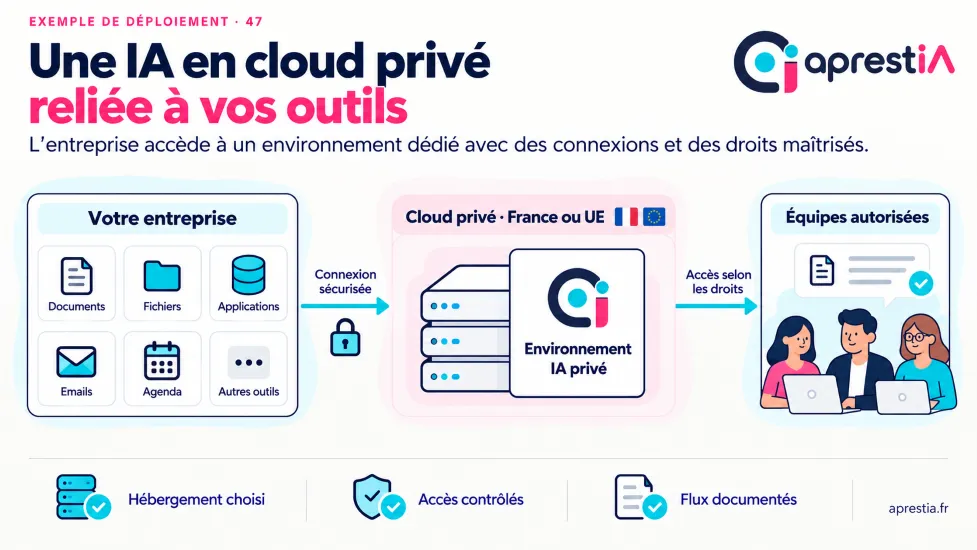
- 1Outils de l’entreprise
- 2Connexion sécurisée
- 3Environnement IA privé
De quoi il s’agit
Le problème, le déroulement et un exemple.
Le problème à résoudre
Les applications métier doivent parfois accéder à un service IA centralisé avec un périmètre d’accès maîtrisé.
Le fonctionnement proposé
Architecture, orchestration et supervision adaptées aux tâches, avec tests sur des données représentatives.
Le schéma relie les étapes suivantes : Outils de l’entreprise → Connexion sécurisée → Environnement IA privé.
- Réunir les informations du périmètre retenu : Outils de l’entreprise. Vérifier leur origine, leur actualité et les identifiants nécessaires au rapprochement.
- Contrôler les données et les règles avant le traitement. Les informations absentes ou ambiguës sont signalées pour être complétées.
- Préparer le traitement prévu : Connexion sécurisée. Les éléments utiles restent reliés aux données d’entrée pour permettre la vérification.
- Présenter le résultat et les exceptions au bon interlocuteur : Environnement IA privé. Le circuit retenu précise ce qui peut être confirmé ou doit être corrigé.
- Enregistrer le statut confirmé et suivre les retours. Prévoir un mode de repli et un responsable capable d’interrompre ou de reprendre le service.
Un exemple concret
Les outils approuvés se connectent à un environnement IA privé dont les flux et les droits sont configurés.
Les bénéfices recherchés
- Adapter les traitements aux contraintes de l’organisation
- Rendre les droits et les responsabilités d’exploitation plus lisibles
- Disposer d’un suivi partagé sur les points du visuel : hébergement choisi, accès contrôlés, flux documentés.
Avant de commencer
Prérequis, données et points d’attention.
Les prérequis à préparer
- Définir les cas d’usage, la sensibilité des données, les capacités nécessaires et les responsabilités d’exploitation.
- Préparer les données du scénario : Outils de l’entreprise.
- Choisir un échantillon représentatif comprenant des cas habituels et des cas incomplets pour tester les règles et les reprises.
Les points à savoir
- Vérifier le périmètre réel du service, les flux de données et les conditions d’exploitation.
- Le choix d’architecture doit être vérifié à partir des flux réels, des capacités et des conditions d’utilisation.
- Prévoir un mode de repli et un responsable capable d’interrompre ou de reprendre le service.
Le contrôle métier est confié au rôle suivant : Responsable informatique. Vérifier le périmètre réel du service, les flux de données et les conditions d’exploitation. Les résultats sont vérifiés dans le circuit prévu avant une diffusion ou une action qui engage l’entreprise.
Les données à structurer pour ce cas
Le choix d’architecture part des tâches et des contraintes de l’entreprise, avec une description des flux réellement nécessaires. Identifier les utilisateurs, les sources et les opérations prévues avant de comparer des environnements. Les capacités de traitement, les dépendances et les responsabilités d’exploitation doivent être explicites. Une dénomination comme local ou privé ne décrit pas à elle seule l’ensemble de la chaîne. Les échanges, journaux et services complémentaires sont à examiner au même titre que le composant qui produit la réponse principale.
| Information à préparer | Contrôle à prévoir |
|---|---|
| Environnement privé | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| utilisateurs autorisés | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| connecteurs | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| flux entrants | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| sortants | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| journaux | Préciser son origine et son rôle dans le dossier ; demander une confirmation lorsque son sens ou son rattachement reste incertain. |
| responsables du service | Identifier le rôle qui confirme cette information et la personne chargée de sa reprise lorsqu’un complément ou une correction est nécessaire. |
Un cas particulier à anticiper
Un outil connecté ajoute une nouvelle source ou une nouvelle opération sans mise à jour du périmètre. L’équipe doit vérifier les droits et les flux concernés. La qualification de cloud privé ne dispense pas de décrire les données effectivement accessibles à chaque composant.
Le projet
Outils, pilote, contrôles et suivi.
Le déploiement dans vos outils
Les connexions possibles pour ce scénario concernent : Environnement IA privé, Gestion des identités, Connecteurs aux outils autorisés. Leur disponibilité et les opérations autorisées sont vérifiées pendant le cadrage.
Ce scénario prévoit un environnement IA privé relié aux outils autorisés. Le périmètre du service, les flux, les identités et les responsabilités d’exploitation sont à confirmer.
Le pilote peut tester une demande représentative, un utilisateur sans droit et une source indisponible. Vérifier les refus et journaux sur le parcours complet. Le résultat attendu doit inclure le comportement des connecteurs, pas uniquement la réponse finale.
Les indicateurs de suivi
Le suivi peut porter sur les indicateurs suivants : disponibilité, accès refusés, incidents de connexion. Relever une situation de départ, puis comparer des dossiers de complexité comparable pendant le pilote. Les retours de l’équipe aident à décider quels réglages conserver.
Dérouler le pilote avec l’équipe métier
Les applications autorisées se connectent au service dans un périmètre défini. Les utilisateurs et sources accessibles sont identifiés. Les fonctions de recherche, rédaction ou préparation d’action sont examinées avec leurs données entrantes et leurs résultats destinataires.
Les contrôles de réception
Tester un utilisateur autorisé et un compte sans droit sur une source. Vérifier les refus d’accès, la traçabilité des connexions et le comportement lors d’une indisponibilité du service ou de l’application métier reliée.
Les responsables doivent comprendre les connexions utilisées et les conditions de reprise. Une source nouvellement ajoutée demande une revue de ses droits. Les limites du service doivent rester visibles lorsque l’application ou l’environnement n’est pas disponible.
- La personne chargée de la revue peut-elle retrouver la source et expliquer la proposition ?
- Un refus, une information absente ou un changement après préparation produit-il l’état prévu ?
- La reprise d’un dossier interrompu conserve-t-elle les confirmations utiles sans recréer une action déjà réalisée ?
Organiser le suivi au quotidien
Observer les accès conformes, les erreurs de connexion et la qualité des réponses sur les tâches retenues. Les limites identifiées doivent être rapprochées du périmètre de l’offre. Une disponibilité générale ne prouve pas que chaque outil connecté peut être utilisé correctement.
Les responsables du service et des outils reliés valident les accès et leurs évolutions. Les métiers confirment les usages. Les changements de configuration sont suivis pour ne pas étendre silencieusement les informations ou opérations accessibles au traitement.
Questions fréquentes
Les réponses courtes.
Quels flux décrire pour une IA en cloud privé ?
Préparer les éléments suivants : Environnement privé, utilisateurs autorisés, connecteurs, flux entrants et sortants, journaux et responsables du service. Vérifier le périmètre réel du service, les flux de données et les conditions d’exploitation. L’équipe confirme les versions et le périmètre à retenir avant l’essai.
Qui confirme le périmètre et les accès du service ?
Les responsables du service et des outils reliés valident les accès et leurs évolutions. Les métiers confirment les usages. Vérifier le périmètre réel du service, les flux de données et les conditions d’exploitation.
Comment tester les connexions et refus d’accès ?
Tester un utilisateur autorisé et un compte sans droit sur une source. Le résultat attendu doit inclure le comportement des connecteurs, pas uniquement la réponse finale. Les résultats sont rapprochés des indicateurs retenus : Disponibilité, Accès refusés, Incidents de connexion.
Comment comparer plusieurs environnements privés ?
La comparaison peut porter sur le périmètre réel du service, les connexions, les modalités d’accès et les responsabilités d’exploitation. Ces éléments doivent être examinés au regard des cas d’usage, plutôt que sur la seule appellation commerciale de l’environnement.
Quels facteurs influencent le coût d’un environnement IA privé ?
Les capacités, usages et opérations accessibles influencent l’estimation. Les connexions et responsabilités de maintenance comptent également. Le cadrage doit examiner ce que le service comprend réellement, plutôt qu’attribuer les mêmes fonctions à toutes les offres qualifiées de privées.
Comment comparer les périmètres des offres privées ?
La comparaison peut examiner flux, sources, accès, modalités d’exploitation et conditions d’utilisation. Ces éléments sont confrontés aux cas d’usage. Les fonctions non couvertes restent identifiées, avec une distinction entre ce qui est disponible et ce qui nécessite un développement ou une validation supplémentaire.
Autres exemples
Étudier ce processus dans votre entreprise
Échangeons sur le processus « ia en environnement cloud privé » : outils utilisés, données disponibles et premières vérifications à prévoir dans votre organisation.