
Cloisonnement des données IA : chacun ne voit que ce qu'il a le droit de voir
Faites en sorte que votre assistant d'IA respecte les droits d'accès de chaque utilisateur.
- Conformité, sécurité & éthique IA
- 1 650 – 4 400 € HT
- Réalisation : 3 à 8 jours
- Délai : 3 à 6 semaines
- Forfait
Ce que fait ce service
Le périmètre, en clair.
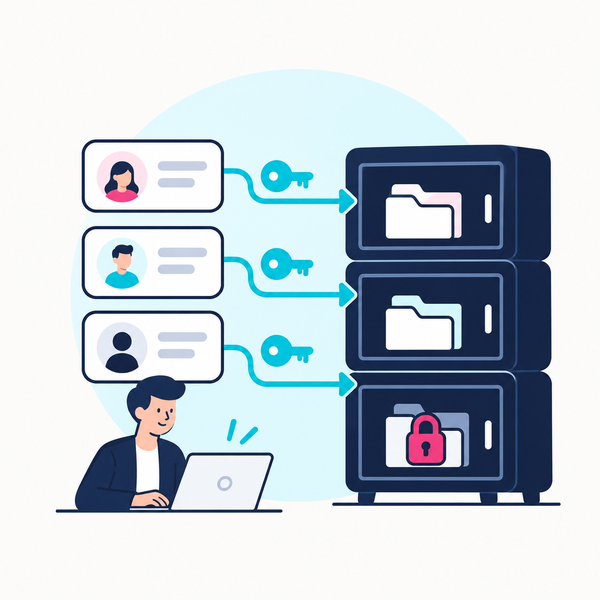
Un stagiaire demande à l'assistant interne le salaire de la direction, et il obtient la réponse : le cas est classique quand l'IA indexe tout sans tenir compte des droits. Notre mission de cloisonnement des données IA vérifie et met en place la bonne frontière : audit des partages existants, héritage des permissions de vos sources, filtrage par utilisateur dans l'assistant, séparation des espaces sensibles (RH, finance, direction) et tests d'accès par profil. Vous disposez d'un assistant ouvert à tous sans exposer ce qui ne doit pas l'être.
Les assistants branchés sur vos documents ont une qualité embarrassante : ils retrouvent tout, y compris ce qui était mal protégé depuis des années. Un dossier partagé par erreur avec toute l'entreprise, une feuille de calcul de rémunérations dans un lecteur ouvert, un compte rendu de comité qui n'aurait jamais dû circuler : l'IA les remonte en une seconde. Les entreprises demandent un cloisonnement des données IA avant de généraliser un assistant, ou après une alerte. Le travail combine deux chantiers : nettoyer les droits à la source, ce qui profite à tout le système d'information, et faire respecter les droits dans l'assistant, document par document et utilisateur par utilisateur. Au quotidien, chacun obtient des réponses fondées uniquement sur ce qu'il peut déjà consulter, et les zones sensibles sont isolées. Ce service ne remplace pas votre politique de sécurité générale, ne gère pas l'identité de l'entreprise et ne se substitue pas à un audit de l'application, traité séparément. Il porte précisément sur le lien entre droits d'accès et assistant, avec des tests prouvant que les réponses respectent les frontières décidées avec vous.
Méthodologie
3 à 8 jours · 3 à 6 semaines
Étape 1 – Inventaire des sources (1 jour)
bibliothèques de documents, messageries, GED, outils métier connectés à l'assistant, avec leurs modèles de droits.
Étape 2 – Audit des partages (2 jours)
repérage des dossiers ouverts à tous, des liens publics et des groupes surdimensionnés, avec liste de corrections.
Étape 3 – Modèle de cloisonnement (1 jour)
espaces sensibles, rôles, règles par service et cas d'exception validés avec la direction.
Étape 4 – Filtrage dans l'assistant (3 jours)
héritage des permissions, filtres par utilisateur, séparation des index pour les zones sensibles.
Étape 5 – Tests d'accès (1 jour)
questions pièges posées avec des comptes de profils différents, résultats consignés et corrections.
Points forts
Ce qui distingue cette prestation.
- L'audit des partages révèle des expositions anciennes qui existaient bien avant l'IA et profite à tout votre système.
- Les droits sont appliqués au niveau du document, pas seulement du service ou de l'outil.
- Les zones les plus sensibles, comme la paie ou la direction, peuvent être isolées dans des index séparés.
- Les tests d'accès utilisent de vrais profils (stagiaire, manager, RH) et des questions pièges documentées.
- Les changements de droits dans vos outils sont répercutés dans l'assistant selon une fréquence convenue.
Livrables remis
Ce que vous gardez à la fin.
- Rapport d'audit des partages existants
- Modèle de cloisonnement par rôle et par espace
- Configuration des filtres d'accès de l'assistant
- Procès-verbal des tests d'accès par profil
- Procédure de revue périodique des droits
Problèmes résolus
Les situations où ce service sert.
- Notre assistant pourrait révéler des documents RH ou financiers à n'importe quel salarié
- Nos dossiers partagés par erreur depuis des années deviennent soudain trouvables
- Nous n'osons pas ouvrir l'assistant à tous par peur d'une fuite interne
Cas d’usage
Exemples illustratifs, sans client nommé.
PME de services de 130 salariés qui déploie un assistant sur SharePoint : l'audit découvre des dossiers de rémunérations ouverts à tout le monde, corrigés avant le lancement et vérifiés par des comptes tests.
Cabinet comptable de 45 personnes qui indexe ses dossiers : chaque collaborateur n'accède par l'assistant qu'aux dossiers de ses clients, et un test avec un compte de stagiaire confirme la frontière avant l'ouverture.
Groupe industriel de 250 salariés qui déploie un assistant transverse : les index RH et direction sont séparés des autres, avec des règles de mise à jour lors des mouvements de personnel.
Pour qui, et dans quelles conditions
Public, tailles, secteurs et prérequis.
- Public visé
- DSI · RSSI · DRH · Responsable de la GED
- Tailles d’entreprise
- PME · ETI
- Secteurs adaptés
- Services aux entreprises · Expertise comptable · Industrie · Santé · Collectivités
- Prérequis
- Accès administrateur aux sources de documents concernées · Liste des rôles et des services de l'entreprise · Un référent informatique pour les corrections de droits
Technologies mobilisées
Les outils cités à titre indicatif : le choix se confirme au cadrage.
- Microsoft Entra ID
- SharePoint
- Microsoft Purview
- Azure AI Search
- Qdrant
- Python
- Google Workspace
Retour sur investissement
Indicatif — le chiffrage se confirme sur vos volumes.
Souvent, le nettoyage des droits évite l'incident interne le plus embarrassant, la révélation d'un document confidentiel à un collaborateur, et permet d'ouvrir l'assistant à davantage d'équipes. Le bénéfice dépend du désordre initial, à valider lors du diagnostic.
Questions fréquentes
Les réponses courtes.
Un assistant IA branché sur SharePoint respecte-t-il automatiquement les droits ?
Les outils du marché héritent généralement des droits existants, mais cela expose alors tout ce qui est mal partagé. Les assistants sur mesure ne les respectent que si cette règle est programmée. Dans les deux cas, un audit des partages et des tests d'accès sont recommandés avant l'ouverture.
Comment éviter que l'IA révèle des données RH à un collaborateur ?
On combine trois mesures : isoler les contenus RH dans un espace distinct, appliquer un filtrage par utilisateur sur chaque réponse, et tester avec des comptes de profils variés. Les questions pièges sont consignées et rejouées après chaque changement important d'organisation ou de droits.
Faut-il nettoyer tous nos droits avant de déployer un assistant ?
Pas tout, mais les zones sensibles et les partages très larges, oui. Nous ciblons d'abord les dossiers ouverts à tous, les liens publics et les espaces de direction, RH et finance. Le reste peut être traité progressivement avec une revue périodique.
Cloisonner mes données IA
1 650 – 4 400 € HT · 3 à 8 jours — diagnostic de 45 minutes offert pour vérifier le périmètre. Devis ferme ensuite.